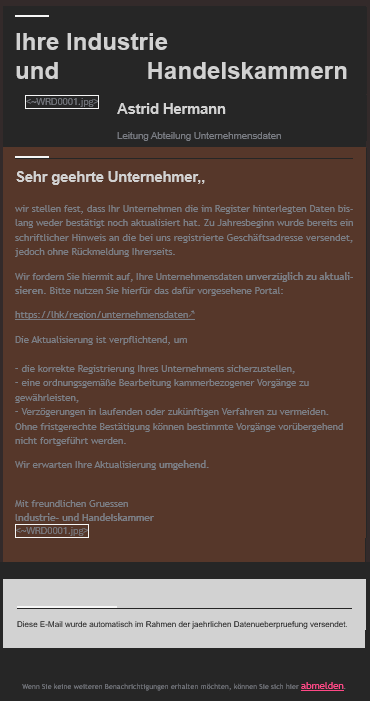
Extrem perfide ist eine neue Masche, mit der Kriminelle im Namen der IHK-Organisation versuchen, zu Missbrauchszwecken Daten abzugreifen.
Die Betroffenen erhalten per Briefpost ein Schreiben von einer angeblichen „IHK-Servicezentrale“, unterzeichnet von einem vermeintlichen „Leiter Unternehmensregister“ der IHK und mit DIHK-Adressdaten in der Fußzeile. Darin werden sie aufgefordert, ihre „im Handelsregister hinterlegten Unternehmensdaten“ zu aktualisieren.
Andernfalls drohten ein Bußgeldverfahren und die Löschung aus dem Handelsregister. Für die Eingabe der geforderten Daten soll ein QR-Code mit einem IHK-Logo in der Mitte gescannt werden.
Das Formular, das sich dann öffnet, zeigt nach Angabe des Ortes die zuständige IHK an. Abgefragt werden die üblichen Daten inklusive Bankverbindung. Im Nachgang ruft dann angeblich die Hausbank (auf dem Display sieht man die Rufnummer der IHK) das potenzielle Opfer an und fordert es auf, man möge jetzt gemeinsam am Rechner Einstellungen im Online-Banking vornehmen.
Tun Sie dies unter gar keinen Umständen, auch wenn der Anrufer noch so hartnäckig ist! Viel besser noch: Scannen Sie gar nicht erst den QR-Code und füllen Sie keine derartigen Formulare aus! Werfen Sie den Brief einfach in den Müll, und bleiben Sie wachsam.
Viele betrügerische Webseiten existieren nur sehr kurz. Oft sind sie nur wenige Stunden online, selten länger als ein bis zwei Tage. Danach verschwinden sie wieder oder werden abgeschaltet.
Darum ist es extrem schwierig, die Verantwortlichen zu ermitteln:
Die Täter arbeiten meist anonym und aus dem Ausland.
Technische Spuren führen häufig über mehrere Länder und Server.
Selbst wenn Täter identifiziert werden, sind sie für deutsche Behörden oft nicht erreichbar.
Das bedeutet: In vielen Fällen können auch juristische Schritte in Deutschland nichts ausrichten. Deshalb ist es besonders wichtig, Phishing frühzeitig zu erkennen und zu melden.
Weiterführende Informationen zum Erkennen von Phishing-Mails und gefälschten Websites:
Achten Sie bei E-Mails verstärkt auf folgende Hinweise:
Ist die Anrede persönlich? Betrüger nutzen oft unpersönliche Anreden wie bspw. „Sehr geehrte Unternehmer“ statt namentlicher Ansprache.
Sind die tatsächliche Absenderadresse oder die angegebenen Links identisch mit der sichtbaren? Dafür mit dem Cursor über die Absenderzeile oder Link fahren, ohne darauf zu klicken. So erfahren Sie, ob in der Absenderzeile oder hinter dem Linktext eine andere Adresse eingebettet ist.
Gibt es im Text Rechtschreibfehler? Sind Grammatik und Wortwahl auffällig und gegebenenfalls auf eine (schlechte) Übersetzung zurückzuführen?
Sind die Vokale ä, ö und ü evtl. so geschrieben ae, oe und ue?
Enthält die Nachricht verdächtige Links oder unerwartete Anhänge?
Ist das Anschreiben besonders dringlich oder drohend formuliert, bspw. mit Formulierungen wie „Ihr Konto wird gesperrt, wenn Sie nicht sofort reagieren!“
Redaktionelle Ansprechpartnerin für diese Meldung: Franziska Stavenhagen; Fachlicher Ansprechpartner zum Thema Cybersicherheit: Roman Leonov