Warnung: Kritische Schwachstellen in PHP bedrohen Webanwendungen
Mitgliedsunternehmen der Industrie- und Handelskammern sind immer wieder Ziel von Phishing-Angriffen. Cyberkriminelle nutzen dabei den Namen vertrauenswürdiger Institutionen, um Unternehmen mit täuschend echten E-Mails zur Preisgabe sensibler Daten zu verleiten. Auf dieser Seite informiert die IHK Karlsruhe über aktuelle Warnmeldungen und bekannte Betrugsversuche im Namen der IHK.
- 21.10.2026 - Kritische Schwachstellen in PHP bedrohen Webanwendungen weltweit
- 05.10.2026 – Post statt E-Mail: Betrüger setzen auf QR-Codes und fingierte Bankanrufe
- 25.08.2026 - Phishing-Mails im Namen des Bundesministeriums der Justiz und für Verbraucherschutz (BMJV) und vom Bundesamt für Justiz (BfJ)
- 11.08.2026 - Neue Phishing-Masche per Telefon
- 06.07.2026 - Phishing-Mails fordern zur “AktuaIisierung von Firmendaten” auf
- 04.05.2026 - Einstieg Beruf: Warnung vor Formularfallen
Bitte prüfen Sie auffällige E-Mails besonders sorgfältig und öffnen Sie bei Zweifeln keine enthaltenen Links oder Anhänge und geben Sie keine Daten ein. Da sich betrügerische E-Mails technisch nicht vollständig blockieren lassen, ist besondere Wachsamkeit der beste Schutz.
21.10.2026 - Kritische Schwachstellen in PHP bedrohen Webanwendungen weltweit
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor kritischen Schwachstellen: Die Programmiersprache "PHP", die für zahlreiche Webanwendungen und Internetseiten verwendet wird, weist Schwachstellen auf, die es Angreifern ermöglichen kann, diese Systeme aus der Ferne anzugreifen.
Einzelne IT-Dienstleister haben bereits angefangen, Internetseiten vorübergehend zu deaktivieren. Patches, die diese Sicherheitslücken beheben sollen, sollen ab dem 21.10.2026 um 16 Uhr zur Verfügung gestellt werden. Diese sollen unbedingt zeitnah installiert und aktualisiert werden.
Näheres und aktuelle Informationen finden Sie auf der Website des BSI: BSI - Presse - PHP: BSI warnt vor kritischen Schwachstellen – Sicherheitsupdate noch heute notwendig
05.10.2026 – Post statt E-Mail: Betrüger setzen auf QR-Codes und fingierte Bankanrufe
Derzeit werden Unternehmen mit einer raffinierten Betrugsmasche konfrontiert. Die Täter versenden Schreiben per Post, die wie offizielle Mitteilungen der IHK wirken und zur Aktualisierung von Unternehmensdaten auffordern. Dabei wird häufig mit drohenden Konsequenzen oder Nachteilen bei Registereinträgen Druck aufgebaut.
Über einen im Schreiben enthaltenen QR-Code gelangen die Empfänger auf eine professionell gestaltete Webseite, auf der verschiedene Unternehmensdaten, teilweise auch Bankverbindungen, abgefragt werden.
In einigen Fällen folgt anschließend ein Anruf angeblicher Bankmitarbeiter. Dabei erscheint mitunter die Rufnummer der IHK auf dem Display. Ziel ist es, die Betroffenen zu Handlungen im Online-Banking zu bewegen oder weitere sensible Informationen zu erhalten.
Unser Rat: Scannen Sie keine QR-Codes aus solchen Schreiben und geben Sie keine Unternehmens- oder Bankdaten auf unbekannten Webseiten ein. Folgen Sie außerdem keinen telefonischen Anweisungen zu Ihrem Online-Banking. Im Zweifel sollten Sie die Echtheit eines Schreibens direkt bei der angeblich absendenden Institution oder Ihrer Bank überprüfen. Wachsamkeit bleibt der beste Schutz vor dieser Betrugsmasche.
25.08.2026 - Phishing-Mails im Namen des Bundesministeriums der Justiz und für Verbraucherschutz (BMJV) und vom Bundesamt für Justiz (BfJ)
Aktuell sind Phishing-Mails im Umlauf, die den Anschein erwecken sollen, vom Bundesministerium der Justiz und für Verbraucherschutz (BMJV) oder vom Bundesamt für Justiz (BfJ) zu stammen.
Diese Mails sind häufig mit „Staatssekretärin“ unterzeichnet.
Empfänger solcher Mails sollten diese umgehend löschen und beigefügte Links und Dateien nicht anklicken.
Ein Beispiel für eine solche Mail sowie weitere Informationen finden Sie in der Meldung des BMJV:
11.08.2026 - Neue Phishing-Masche per Telefon
Betrüger fordern persönliche Daten zur vermeintlichen Legitimation ins Versicherungsvermittlerregister
Neu und besonders perfide ist eine Masche, bei der die Betrüger Bezug auf gewerberechtliche Erlaubnisse nehmen: Die potenziellen Opfer erhalten zunächst einen Anruf von einer Telefonnummer mit plausibler Vorwahl. Darin erklärt ihnen ein vorgeblicher IHK-Mitarbeiter, dass zur "erneuten Legitimation" eines Eintrags in ein Verzeichnis wie etwa das von der DIHK geführte Versicherungsvermittlerregister persönliche Daten erforderlich seien.
Es folgt eine täuschend echt aufgemachte Mail mit dem Betreff "Legitimation", die unter Bezugnahme auf dieses Telefonat "ein Foto/eine Kopie Ihres Ausweisdokumentes" anfordert. Gesendet werden sollen die Daten an eine Mailadresse mit der Struktur legitimation@XXX-ihk.info – gleichzeitig auch die Absenderadresse.
Bitte kommen Sie dieser Aufforderung nicht nach, es handelt sich um einen Phishing-Versuch!
Wenn Sie unsicher sind, ob der Vorgang seine Richtigkeit haben könnte, wenden Sie sich am besten direkt über den nebenstehenden Kontakt an uns, an Ihre zuständige IHK oder gegebenenfalls an die zuständige Ordnungsbehörde. Nutzen Sie keinesfalls die in der E-Mail angegebenen Kontaktmöglichkeiten.
06.07.2026 - Phishing-Mails fordern zur “AktuaIisierung von Firmendaten” auf
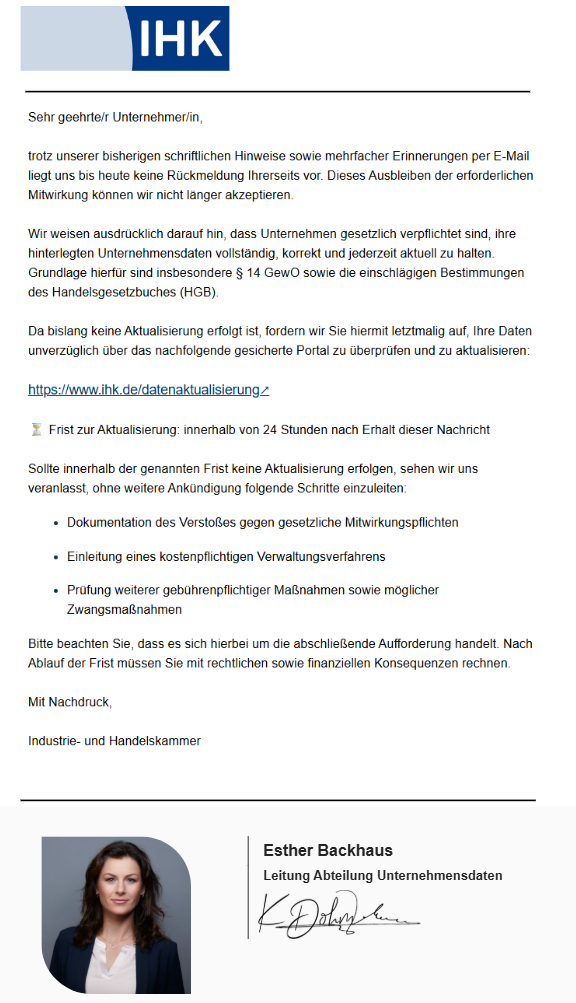
Derzeit erhalten Unternehmen vermehrt Phishing-E-Mails, die den Anschein erwecken, von einer Industrie- und Handelskammer zu stammen. Unter dem Betreff „Erinnerung: Zeitnahe AktuaIisierung lhrer Firmendaten erbeten“ werden Empfänger aufgefordert, ihre Unternehmensdaten über einen Link zu aktualisieren.
Die E-Mails wirken teilweise sehr glaubwürdig und verwenden IHK-Logos sowie den Namen einer angeblichen Mitarbeiterin. Auffällig ist, dass im Text keine Umlaute oder das „ß“ verwendet werden.
|
Öffnen Sie die enthaltenen Links nicht und geben Sie keine Daten ein. Die IHK fordert ihre Mitgliedsunternehmen niemals per E-Mail zur Aktualisierung ihrer Unternehmensdaten über einen Link auf. Seien Sie wachsam. |
Phishing-E-Mails erkennen: Darauf sollten Sie achten
- Persönliche Ansprache: Seriöse E-Mails enthalten meist eine namentliche Anrede. Unpersönliche Formulierungen können ein Hinweis auf einen Betrugsversuch sein.
- Absender und Links prüfen: Kontrollieren Sie die tatsächliche Absenderadresse und fahren Sie mit dem Mauszeiger über Links, ohne diese zu öffnen. So erkennen Sie mögliche Abweichungen.
- Sprache und Schreibweise beachten: Rechtschreibfehler, ungewöhnliche Formulierungen oder Schreibweisen wie „ae“, „oe“ und „ue“ können auf eine gefälschte Nachricht hindeuten.
- Links, Anhänge und Aufforderungen prüfen: Öffnen Sie keine unerwarteten Anhänge oder Links und seien Sie vorsichtig bei Nachrichten, die zur schnellen Eingabe von Daten auffordern.
- Zeitdruck erkennen: Betrüger versuchen häufig, durch dringliche oder drohende Formulierungen zu schnellen unüberlegten Handlungen zu bewegen.
04.05.2026 - Einstieg Beruf: Warnung vor Formularfallen
Uns erreichen vermehrt Mitteilungen, dass Aussteller der Messe „Einstieg Beruf“ Schreiben mit Formularen erhalten. In diesem Anschreiben werden die Aussteller dazu aufgefordert, ihre Firmendaten mittels des beiliegenden Formulars zu aktualisieren und mit dem ebenfalls beiliegenden Freiumschlag zurückzusenden. Dabei wird suggeriert, die Aktualisierung der Daten sei unbedingt notwendig, um den Kontakt zu interessierten Messebesuchern gewährleisten zu können.
Im Kleingedruckten befindet sich dann eine Auftragserteilung. Wird das Formular unterschrieben und zurückgesendet kommt ein 3-Jahres-Vertrag über die Schaltung einer Online-Werbeanzeige zu einem Preis von 1.212,00 Euro pro Jahr zustande. Weiterhin erklärt sich das Unternehmen mit der Nutzung der Inhalte, Fotos und Logos der jeweiligen Firmenwebsite sowie mit der Geltung costa-ricanischen Rechts einverstanden.
Der Absender steht nicht in Verbindung mit der IHK Karlsruhe und den Veranstaltern der Einstieg Beruf und handelt auch nicht in deren Auftrag. Auf ein solches Schreiben muss daher nicht reagiert werden. Die Unternehmen sollten das Schreiben sowie das Kleingedruckte aufmerksam lesen und nicht vorschnell unterschreiben. Es sollte sorgfältig geprüft werden, ob eine solche vertragliche Bindung eingegangen werden soll.
Bei Fragen können Sie sich gerne an die IHK Karlsruhe wenden.